
قرارداد هوشمند و ERP/CRM: چطور داده بلاکچین را به فرایند کسبوکار وصل کنیم؟
معماری، سناریوهای واقعی، حسابداری، امنیت و نکات ایران و بازار جهانی برای اتصال قرارداد هوشمند به ERP و CRM بدون ثبت تکراری و ناهماهنگی.
پاسخ کوتاه
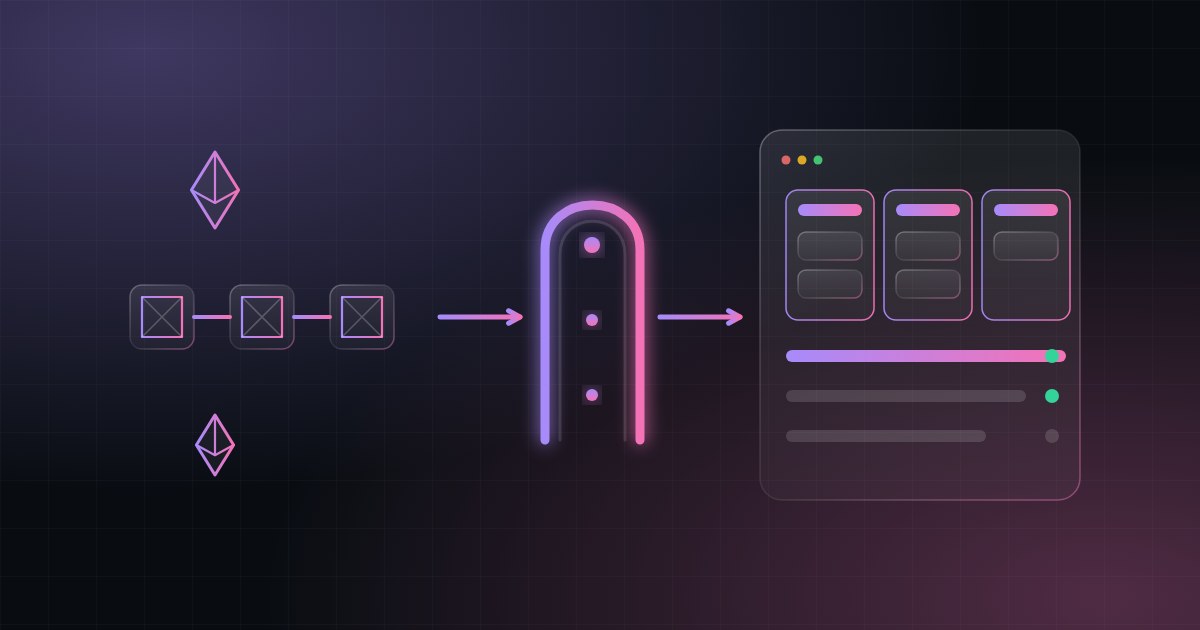
برای اتصال قرارداد هوشمند به ERP یا CRM، قرارداد را منبع رویداد بدانید: یک سرویس میانی (listener یا indexer) رویدادهای معتبر را بعد از تعداد کافی تأیید از بلاکچین میخواند، تبدیل و اعتبارسنجی میکند و با API به ERP (سند حسابداری، موجودی، تسویه) یا CRM (وضعیت معامله و مشتری) میفرستد. ERP و CRM مستقیم به بلاکچین وصل نمیشوند و کلید خصوصی هرگز نباید داخل آنها باشد؛ لایه میانی با کلید یکتای تراکنش، مدیریت خطا، تطبیق دورهای و پایش جلوی ثبت تکراری و ناهماهنگی را میگیرد.
چرا قرارداد هوشمند را به ERP و CRM وصل کنیم؟
بلاکچین و قرارداد هوشمند در یک کار خوباند: ثبت و اجرای قواعد مشترک بین طرفهایی که به هم اعتماد کامل ندارند، مثل پرداخت، امانتداری یا مالکیت یک دارایی. اما کسبوکار شما فقط تسویه نیست؛ فاکتور، موجودی، مشتری، قیمت، تحویل و گزارش هم دارد، و اینها در ERP و CRM زندگی میکنند.
اگر این دو دنیا به هم وصل نباشند، یک نفر باید هر روز تراکنشهای بلاکچین را باز کند، با فاکتورها تطبیق دهد و دستی در سیستم حسابداری وارد کند. این کار کند و پرخطاست و خیلی زود به همان اکسلهایی برمیگردد که ERP برای حذفشان آمده بود. اتصال درست یعنی هر رویداد مهم روی زنجیره، خودکار و قابل ردیابی، به رکورد درست در سیستم داخلی تبدیل شود.
سه سناریوی عملی
این الگو در چند مورد واقعی بیشتر از بقیه دیده میشود. در هر سه، قرارداد هوشمند فقط بخشی از کار را انجام میدهد و بقیه با سیستمهای داخلی هماهنگ میشود.
- پرداخت فاکتور با استیبلکوین: قرارداد یا آدرس دریافت، پرداخت را ثبت میکند و سیستم میانی بعد از تأیید کافی، فاکتور را در ERP تسویه میکند و سند حسابداری میسازد
- امانتداری مرحلهای پروژه (escrow): با تحویل هر مرحله، بخشی از مبلغ آزاد میشود و CRM وضعیت معامله را از «در انتظار پرداخت» به «در حال اجرا» یا «تحویلشده» تغییر میدهد
- باشگاه مشتریان توکنی: امتیاز یا توکن وفاداری روی زنجیره صادر میشود و CRM همان را به پروفایل مشتری و کمپینهای بعدی وصل میکند
- ردیابی زنجیره تأمین: ثبت مراحل حمل و تحویل روی زنجیره، موجودی و وضعیت سفارش را در ERP بهروز میکند
معماری پیشنهادی: یک لایه میانی، نه اتصال مستقیم
ERP و CRM برای کار با تراکنشهای بلاکچین ساخته نشدهاند. بیشتر آنها از طریق API، وبهوک یا میانافزار به سیستمهای بیرونی وصل میشوند، و همین مسیر برای بلاکچین هم درست است. بین زنجیره و سیستم داخلی یک سرویس واسط بگذارید که تنها همین کار را انجام دهد.
اجزای اصلی این لایه سادهاند و هر کدام جلوی یک خطای مشخص را میگیرند.
- شنونده رویداد (listener یا indexer): رویدادهای قرارداد را از یک یا چند RPC میخواند
- صف و پردازشگر: رویداد را بعد از تعداد تأیید کافی پردازش میکند و در خطا دوباره تلاش میکند
- نگاشت و اعتبارسنجی: مقدار، ارز، شناسه فاکتور یا سفارش را با رکورد داخلی تطبیق میدهد
- کلید یکتای تراکنش (idempotency): با ترکیب شناسه تراکنش و شماره رویداد، یک رویداد را فقط یک بار در ERP یا CRM ثبت میکند
- اتصالدهنده ERP/CRM: همه نوشتنها از طریق API رسمی و با مجوز محدود انجام میشود
- تطبیق دورهای و پایش: هر شب موجودی و تراکنشهای دو طرف را مقایسه و ناهماهنگی را اعلام میکند
از زنجیره به ERP/CRM: جزئیاتی که خطا میسازند
سادهترین اشتباه این است که به محض دیدن تراکنش، فاکتور را تسویه کنید. تراکنشی که هنوز تأیید کافی ندارد ممکن است در بازسازی زنجیره (reorg) از بین برود. قاعده امن این است که فقط بعد از تعداد تأیید مشخص برای همان شبکه ثبت کنید و پیش از آن، حداکثر وضعیت «در انتظار تأیید» نشان دهید.
نکته بعدی تطبیق است. اگر در پرداخت نشانهای از فاکتور نباشد، تطبیق خودکار سخت میشود. بهتر است شناسه فاکتور را در داده رویداد قرارداد، یا با یک آدرس دریافت اختصاصی برای هر فاکتور، همراه پرداخت کنید. مبلغ ناقص، اضافه، یا ارز اشتباه هم باید مسیر مشخص داشته باشد: نه تسویه کامل خودکار و نه نادیده گرفتن، بلکه ارجاع به بررسی انسانی.
از ERP/CRM به قرارداد: کلید و تأیید
جهت برعکس حساستر است، چون اینجا پول از سیستم شما بیرون میرود. کلید خصوصی نباید داخل ERP، CRM یا پایگاه داده آنها باشد. تراکنشهای خروجی را از یک سرویس امضا یا کیف پول چندامضایی (multisig) عبور دهید، سقف مبلغ و فهرست مقصدهای مجاز تعریف کنید و بالاتر از یک آستانه، تأیید انسانی بخواهید.
هر درخواست پرداخت باید یک شناسه یکتا داشته باشد تا با تکرار درخواست (مثلاً بهخاطر خطای شبکه) دو بار پول ارسال نشود. و همه چیز را ثبت کنید: چه کسی تأیید کرد، کدام رکورد ERP مبنا بود، شناسه تراکنش چه بود.
حسابداری و داده شخصی
برای حسابداری، هر تراکنش را با شناسه تراکنش، ارز، مقدار و نرخ تبدیل لحظه ثبت در سند ذخیره کنید تا بعداً قابل حسابرسی باشد. نحوه شناسایی دارایی دیجیتال در حسابداری و مالیات به قوانین هر کشور بستگی دارد و باید با حسابدار یا مشاور مالیاتی خود روشن شود؛ این مقاله مشاوره مالی یا حقوقی نیست.
نکته مهم دیگر داده شخصی است. چیزی که روی بلاکچین نوشته شود تقریباً برای همیشه میماند. نام، شماره تماس، ایمیل یا هر اطلاعات شخصی مشتری را هرگز روی زنجیره ننویسید؛ فقط یک شناسه ناشناس یا هش را روی زنجیره بگذارید و داده واقعی را در CRM و ERP نگه دارید.
ایران و بازار جهانی: انتخاب ERP و CRM
در بازار جهانی، گزینههایی مثل Odoo، ERPNext، NetSuite، Microsoft Dynamics یا SAP برای ERP و HubSpot، Salesforce، Zoho یا SuiteCRM برای CRM رایجاند و همه API یا وبهوک دارند. در ایران، نرمافزارهای حسابداری و ERP داخلی مثل سپیدار، هلو یا راهکاران بیشتر روی نیازهای مالیاتی و مالی داخلی تمرکز دارند و اتصال آنها به بلاکچین معمولاً با یک سرویس واسط اختصاصی انجام میشود. قابلیتها و API هر محصول را پیش از تصمیم از فروشنده بپرسید و روی نسخه آزمایشی امتحان کنید.
برای کسبوکارهایی که در ایران کار میکنند یا کاربر ایرانی دارند، تحریمها و محدودیتهای پرداخت میتواند دسترسی به برخی سرویسهای ابری و پرداختهای بینالمللی را محدود کند. ERP و CRM متنباز روی سرور خودتان معمولاً وابستگی کمتری ایجاد میکند و دادهها را نزد شما نگه میدارد. ما مشاوره حقوقی نمیدهیم؛ قوانین و محدودیتهای مرتبط با رمزارز، تحریم و پرداخت را پیش از اجرا از منابع رسمی و متخصص حقوقی بررسی کنید.
مسیر اجرا: از فقطخواندنی تا خودکار
کمریسکترین راه این است که اتصال را مرحلهای بسازید و در هر مرحله نتیجه را با انسان تطبیق دهید.
- ۱. فقط خواندن: رویدادهای زنجیره را در یک داشبورد نشان دهید و با رکوردهای ERP/CRM مقایسه کنید
- ۲. پیشنویس: رکورد را بهصورت پیشنویس در ERP/CRM بسازید و یک نفر تأیید کند
- ۳. ثبت خودکار: برای موارد ساده و کممبلغ ثبت مستقیم را فعال کنید و موارد غیرعادی را به بررسی بفرستید
- ۴. دوطرفه: درخواستهای پرداخت از ERP/CRM را با تأیید و امضای امن به قرارداد برگردانید
- هر مرحله را اول روی شبکه آزمایشی و محیط آزمایشی ERP/CRM امتحان کنید
جمعبندی
قرارداد هوشمند و ERP/CRM رقیب هم نیستند؛ یکی تسویه و اعتماد بین طرفها را حل میکند و دیگری عملیات و حافظه کسبوکار را. اتصال امن آنها به یک لایه میانی ساده، کلید یکتا برای هر رویداد، تأیید کافی پیش از ثبت و تطبیق دورهای نیاز دارد.
اگر قصد دارید قرارداد هوشمند یا یک dApp را به ERP و CRM خود وصل کنید، تیم سوشو استودیو میتواند در طراحی معماری، ساخت قرارداد و سرویس واسط، API و داشبورد همراه شما باشد. هدف و سیستمهای فعلیتان را از بخش تماس برای ما بنویسید.
پرسشهای متداول
آیا ERP یا CRM میتواند مستقیم به بلاکچین وصل شود؟
بیشتر آنها قابلیت بومی خواندن تراکنش بلاکچین ندارند. روش رایج این است که یک سرویس میانی رویدادها را بخواند و از طریق API یا وبهوک به ERP یا CRM بفرستد. قابلیتهای هر محصول را از فروشنده بپرسید.
چه زمانی با خیال راحت فاکتور را تسویه کنیم؟
فقط بعد از تعداد تأیید مشخص برای همان شبکه. پیش از آن فقط وضعیت «در انتظار تأیید» نشان دهید، چون تراکنش تأییدنشده ممکن است در بازسازی زنجیره از بین برود.
آیا اطلاعات مشتری را میتوان روی بلاکچین نوشت؟
توصیه نمیشود. داده روی بلاکچین عملاً ماندگار است. فقط یک شناسه ناشناس یا هش بگذارید و اطلاعات واقعی مشتری را در CRM و ERP نگه دارید.
کلید خصوصی کجا باید نگهداری شود؟
بیرون از ERP و CRM، در یک سرویس امضای امن یا کیف پول چندامضایی، با سقف مبلغ، فهرست مقصدهای مجاز و تأیید انسانی برای مبالغ بالا.
از کجا شروع کنیم؟
با یک سناریوی کوچک و فقطخواندنی: رویدادهای زنجیره را روی داشبورد نشان دهید و با ERP یا CRM مقایسه کنید. بعد به پیشنویس با تأیید انسانی و در نهایت ثبت خودکار بروید.